El investigador Mark Karpelès, exdirector de la casa de cambio Mt. Gox, afirma haber encontrado un implante espía dentro de una Ledger Nano X comprada en una tienda MediaMarkt de Alemania. Así lo recogieron TokenPost el 17 de octubre de 2026 y Krypto-Börsen el 17 de octubre de 2026, en un nuevo capítulo del caso que Bitdiario contó en su artículo sobre el robo de 86 millones a usuarios de Ledger.
Lo que dice haber encontrado Karpelès
El dispositivo procede de un usuario de X llamado Johannes, que asegura haber comprado dos Nano X en dos tiendas MediaMarkt distintas. Según TokenPost, envió una a Karpelès, que la recibió el 15 de octubre, y la otra a Ledger. Karpelès sostiene que el implante está instalado de otra forma que en los equipos del Sudeste Asiático, pero que es «sin duda el mismo».
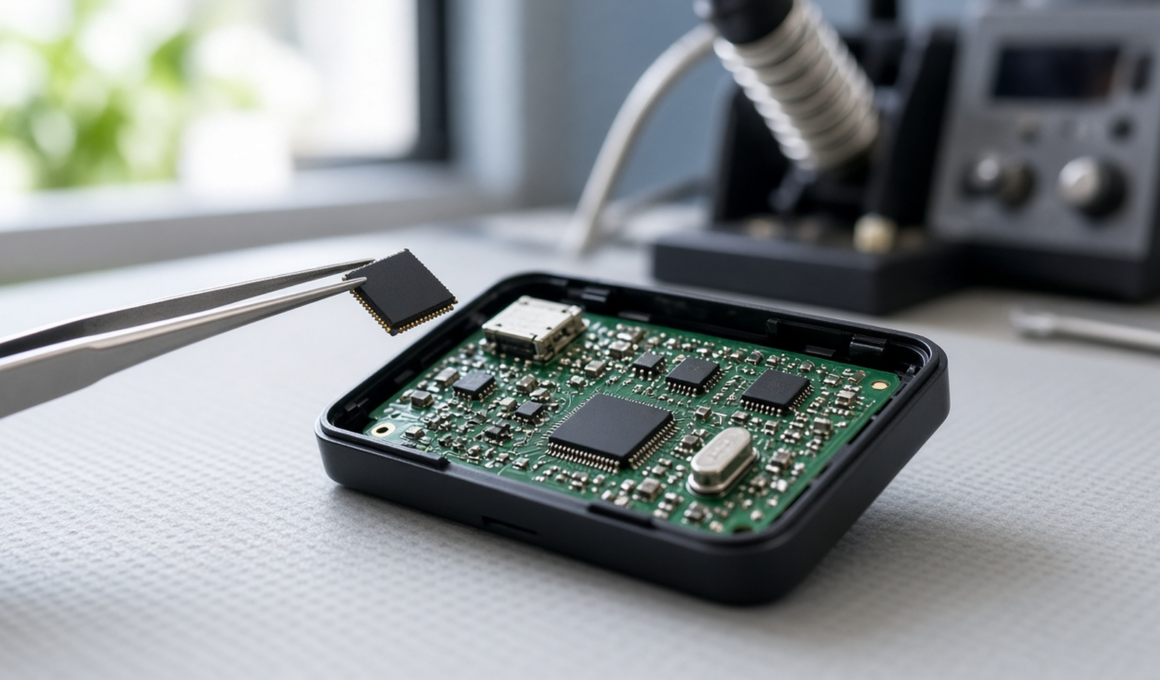
Según su descripción, la placa añadida tiene tres chips: uno lee la pantalla, otro funciona como módem móvil y una eSIM envía los datos. Karpelès cree que el diseño está pensado para la producción en masa. Citado por Krypto-Börsen, admitió que no puede decir con seguridad si Johannes dio por casualidad con el único ejemplar manipulado.
La versión de Ledger
Ledger defiende otra lectura. Según publicó Ledger en X el 14 de octubre de 2026, su equipo revisó equipos de tiendas y almacenes de distribuidores de toda Alemania, incluidas las tiendas señaladas, y ninguno mostraba señales de manipulación. Añadió que no se han reportado pérdidas por implantes en Europa y que aún no había examinado los equipos mostrados en redes.
En su blog el 15 de octubre de 2026, la empresa atribuyó el ataque a un «grupo criminal altamente organizado» que compró dispositivos auténticos, los abrió, les añadió componentes ocultos y los devolvió al mercado a través de revendedores del Sudeste Asiático. Ledger lo calificó de ataque «localizado» a la distribución y sostiene que su chip, su sistema operativo y sus servidores no fallaron.
Todas las pérdidas confirmadas siguen vinculadas a equipos vendidos por el revendedor malasio CryptoBilis, según Ledger en X el 13 de octubre de 2026. Sin embargo, según Bloomberg, recogido por Business Standard el 18 de octubre de 2026, la empresa también revisa informes de implantes en monederos comprados en otros lugares, lo que sugiere que el problema podría ir más allá de un solo vendedor.
MediaMarkt retira las Ledger
Desde el 13 de octubre, MediaMarktSaturn dejó de vender dispositivos Ledger en sus tiendas y en internet, de acuerdo con el fabricante, tras el aviso de un cliente en Alemania, según Ledger en X el 13 de octubre de 2026. Un portavoz de la cadena dijo a Cointelegraph el 13 de octubre de 2026 que los productos se retiraron «en todos nuestros países» como medida de precaución. El grupo suma unas 1.070 tiendas en 11 países europeos, entre ellos España, según la web corporativa de Ceconomy, consultada el 26 de octubre de 2026.
Estafas, cifras y consejos para los usuarios
La firma SlowMist alertó de correos con una falsa «actualización de firmware» de Ledger, según Protos el 16 de octubre de 2026, y en Alemania circulan cartas falsas con un código QR, según ChainCatcher el 14 de octubre de 2026. La experta Taylor Monahan dijo en un pódcast de Unchained, según recogió Unchained el 16 de octubre de 2026, que las pérdidas más recientes que revisó venían de anuncios falsos, aplicaciones falsas y llamadas, no del implante.
Las cifras del robo siguen sin confirmar por Ledger. La firma Bitquery calcula 102,0 millones de dólares sustraídos de 335 carteras en seis cadenas, de los que unos 81 millones seguían visibles en la cadena de bloques el 16 de octubre, según The On-Chain Diary el 21 de octubre de 2026. Tether congeló unos 10 millones de USDT, y hasta el 21 de octubre no se habían comunicado detenciones.
Ledger insiste en que nunca llama, escribe por mensaje directo ni pide la frase de recuperación de 24 palabras, que nunca debe introducirse en una web, aplicación o formulario. A quien haya comprado en CryptoBilis le pide no configurar el equipo o mover los fondos a un dispositivo nuevo con una frase nueva. Bitdiario seguirá el caso en su sección Cripto Crimen.
Información basada en TokenPost, Krypto-Börsen, Ledger, Business Standard/Bloomberg, Cointelegraph, Protos, Unchained y The On-Chain Diary.