





Un atacante roba unos 5.700 NFT del mercado Talis en Injective

Un atacante explotó los contratos de mercado y subastas de Talis en Injective y vendió unos 5.700 NFT. Según The Block, ganó unos 445 INJ (unos 3.200 dólares).
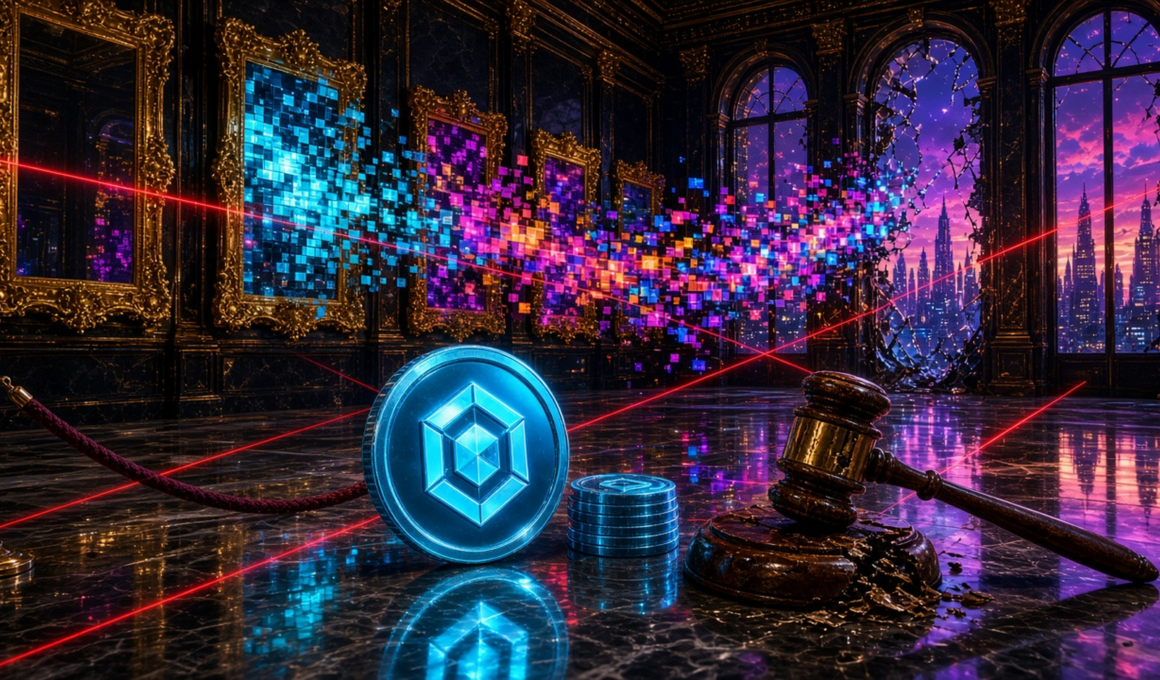
Galería oscura con marcos dorados de los que escapan obras digitales pixeladas por una ventana rota, entre láseres de alarma, junto a una moneda cripto azul y un mazo de subasta agrietado, en alusión al robo de NFT en Talis

Un atacante explotó fallos en los contratos de mercado y de subastas de Talis Protocol en la red Injective y se llevó unos 5.700 NFT que estaban en depósito, según un hilo del proyecto en X el 31 de octubre de 2026, recogido por The Block el 1 de noviembre de 2026, Kriptometa el 1 de noviembre de 2026 y ChainCatcher el 2 de noviembre de 2026. Talis es un mercado de NFT del ecosistema Cosmos.

El proyecto comunicó el incidente en X el sábado 31 de octubre a las 22:50 UTC. El atacante vendió los NFT sustraídos a través de ofertas de colección abiertas, es decir, pujas permanentes por cualquier pieza de una colección determinada.

Qué hizo el atacante

Los NFT afectados eran los que los usuarios habían dejado en los contratos de Talis para ponerlos a la venta o subastarlos, según Kriptometa y AltcoinReporter. Al aceptar ofertas ya existentes, el atacante pudo venderlos de inmediato sin esperar a un comprador.

Según datos on-chain revisados por The Block, el atacante obtuvo unos 445 INJ (unos 3.200 dólares al cambio del 2 de noviembre). The Block los valoró en unos 3.100 dólares en el momento del ataque. La mayoría de los NFT acabaron en manos de bots de pujas, con un precio mediano de unos 2 centavos, según la misma fuente.

The Block añade que el atacante cambió lo obtenido a USDT y lo envió a Ethereum a través de un puente en aproximadamente una hora. Talis no ha publicado la pérdida total en dólares ni la lista completa de colecciones afectadas, según Kriptometa.

Las medidas de Talis

Talis detuvo los nuevos listados y subastas en Injective y devolvió a sus dueños más de 26.000 NFT que seguían en sus contratos, según el hilo de Talis. Pidió a los usuarios cuyos listados o subastas habían desaparecido que revisaran sus wallets.

Como precaución, el proyecto también suspendió los nuevos listados y subastas en las demás redes en las que opera, según el proyecto. Según AltcoinReporter, la web de Talis menciona espacios en Injective, Xion y Orai.

Talis pidió a los usuarios que no compren, listen ni pujen en la plataforma hasta que confirme que es segura, según su mensaje en X. Las ofertas que no se hayan ejecutado todavía pueden cancelarse.

Plan de devolución y compensación

En una oferta de colección, el comprador deposita el dinero en el contrato de ofertas y puede cancelarla para recuperarlo mientras nadie la acepte, según la documentación de Talis citada por Kriptometa. Cancelar una oferta abierta no revierte una venta ya completada. El equipo no ha presentado pruebas de que los compradores actuaran junto con el atacante, según el mismo medio.

El proyecto asegura que registró cada NFT afectado, su dueño antes del robo y cada oferta ejecutada, según su hilo en X y DefiEdge. Con esos datos prepara un plan para devolver los NFT a sus dueños originales y compensar a quienes hicieron las ofertas.

Talis publicará una lista de los NFT afectados y pidió que nadie los compre mientras tanto, según el proyecto. Según Kriptometa, el equipo no ha explicado cómo recuperará los NFT de los compradores ni cómo financiará la compensación.

Qué viene ahora

Los contratos corregidos ya están listos y en revisión antes de su despliegue, sin un calendario anunciado, según Talis y DefiEdge. El proyecto anunció además un informe completo del incidente.

Según AltcoinReporter, Talis no ha revelado la causa del fallo ni si los contratos corregidos los ha revisado un auditor externo. El número de usuarios o wallets afectados tampoco se conoce, según Kriptometa.

Información basada en el hilo de Talis Protocol en X, The Block, Kriptometa, ChainCatcher, AltcoinReporter y DefiEdge.
Artículo anterior
Gran moneda cripto turquesa ante una red de bloques luminosos que vuelve a encenderse al amanecer, con una válvula de latón que deja pasar solo un hilo de monedas, en alusión al reinicio de Initia con límites de retirada

Initia reactiva su red y sus rollups tras nueve días parada por un exploit

Artículo siguiente
Gran moneda de bitcoin junto a una balanza de la justicia y sobres luminosos que vuelan hacia una puerta abierta, ante los tejados de Madrid y la bandera de España al atardecer, en alusión al servicio de reclamaciones de la CNMV

La CNMV abrirá su servicio de reclamaciones a los clientes de proveedores cripto

Artículos relacionados
Un hacker con máscara y capucha ante un portátil, en alusión a que Corea del Norte usa IA
Leer más

Corea del Norte usa IA contra empresas cripto según un informe de Google

Según un informe de Google Threat Intelligence Group y Mandiant del 16 de noviembre de 2026, un clúster de amenazas sospechoso de MIDNIGHT NEPTUNE, situado en el apartado de actores de Corea del Norte, llevó a cabo incursiones contra empresas de criptomonedas en América del Norte y Europa. Los atacantes usaron perfiles falsos de reclutadores con fotos marcadas con SynthID, señuelos ClickFix y una modificación de la configuración de Claude Code para descargar la puerta trasera SOMBERMEME. El texto no nombra intercambios ni monederos concretos.
Maleta con etiqueta de USDT y mochila con bandera de Brasil en un aeropuerto, en alusión a la serie C de Nomad
Leer más

Tether Capital lidera la serie C de Nomad por 172 millones de reales

Tether Capital anunció una inversión de 15 millones de dólares en Nomad, la fintech brasileña de cuentas en dólares y pagos internacionales, en el marco de una serie C de 172 millones de reales (unos 30 millones de dólares), según Startups y Valor. La compañía queda valorada en 4.000 millones de reales, según la fintech.
Inspectores revisan un puente de Ámsterdam con el símbolo de ether, en alusión a los hallazgos de Glamsterdam en Ethereum
Leer más

Los desarrolladores de Ethereum examinan 200 hallazgos sobre Glamsterdam

En la llamada All Core Devs Testing número 103, el 16 de noviembre de 2026, los equipos de auditoría ChainSecurity y Dedaub y la Ethereum Foundation presentaron sus informes sobre las EIP-8037 y EIP-8038 de la actualización Glamsterdam. ChainSecurity cifró 152 hallazgos, 76 de ellos también vistos por la Fundación, hasta un total de 200; cada hallazgo es una clase de contratos, no un contrato suelto. No se tomó una decisión: el debate queda para la llamada ACDE del 19 de noviembre.
Cartera reparte en buzones sobres con el símbolo de ether, como propone el estándar de Coinbase para accionistas
Leer más

Coinbase y Broadridge proponen un estándar abierto de avisos a accionistas

Coinbase y Broadridge anunciaron el 16 de noviembre de 2026 la publicación de un estándar técnico abierto para enviar comunicaciones de accionistas a monederos que custodian acciones tokenizadas, y lo presentaron como una propuesta de mejora de Ethereum (EIP). En paralelo, Broadridge lanzó un oráculo de datos para acreditar, de forma agregada, la distribución de esos avisos. El marco no crea derechos ni permite votar; la votación en cadena queda para una fase posterior.



