Un sofisticado ciberataque, llevado a cabo por un grupo al que la firma de seguridad Koi Security denomina “Greedybear”, ha sustraído más de un millón de dólares en criptomonedas. Los criminales combinaron tres métodos de ataque: extensiones de navegador maliciosas, malware y sitios web falsos.
El investigador Tuval Admoni, de Koi Security, lo describe como “robo de criptomonedas a escala industrial”. En total, se emplearon más de 650 herramientas maliciosas, todas orientadas a robar credenciales y datos de monederos digitales.
Extensiones de navegador maliciosas en Firefox
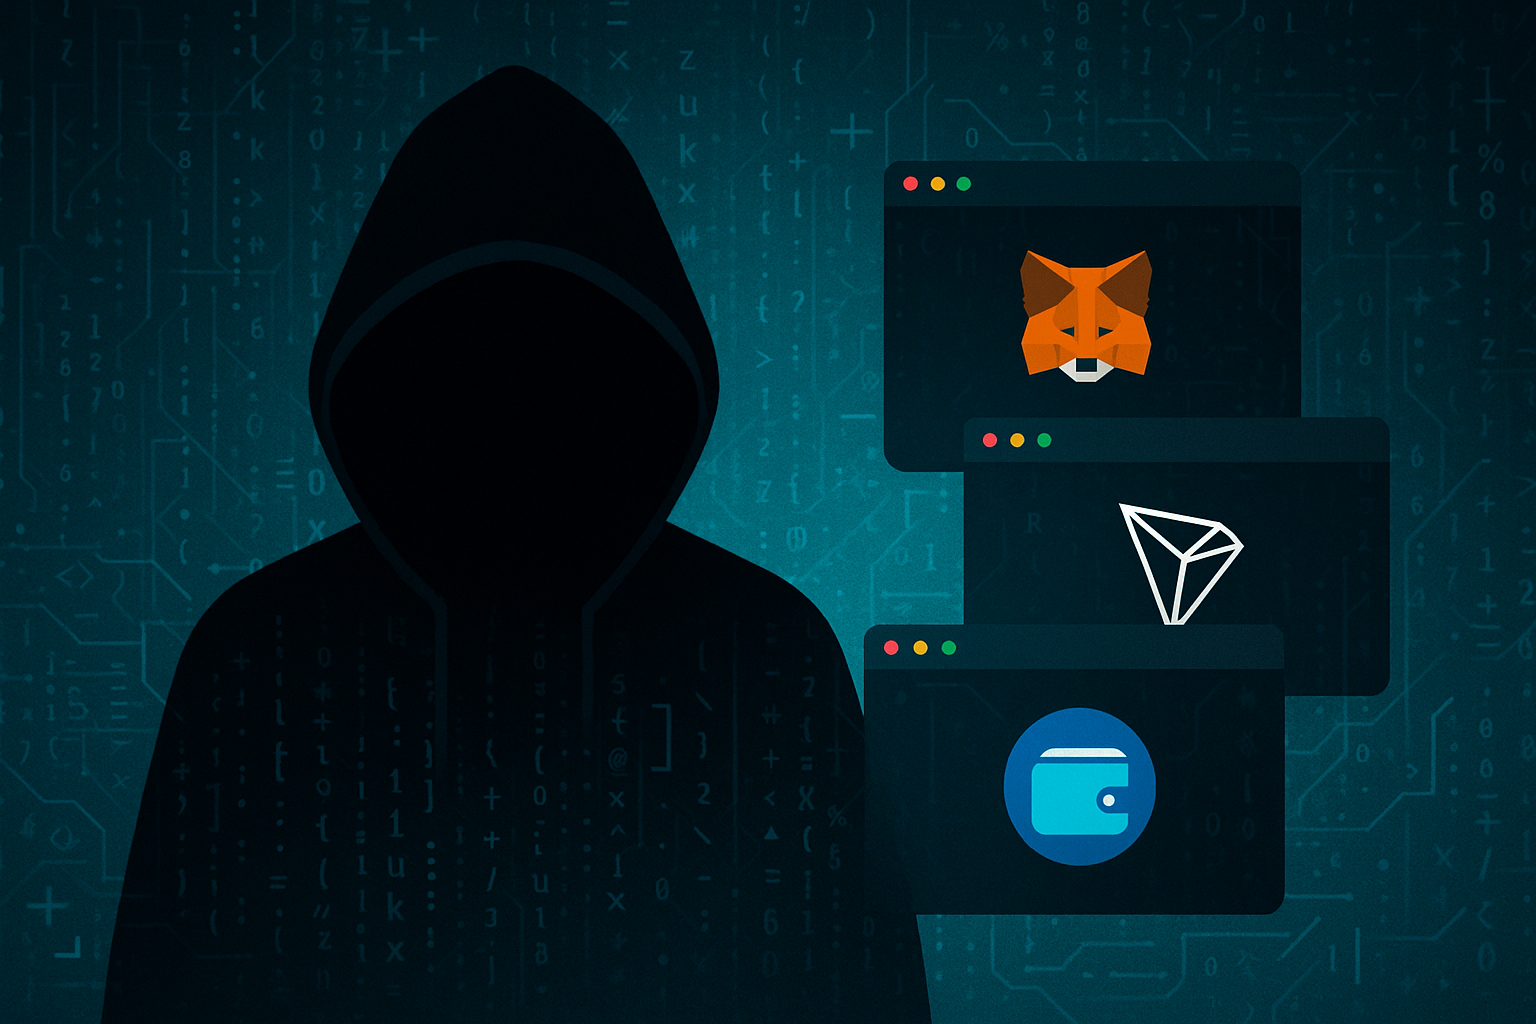
Greedybear publicó más de 150 extensiones fraudulentas en la tienda oficial de Firefox, camufladas como monederos populares como Metamask, Tronlink, Exodus y Rabby Wallet. Inicialmente, se subía código legítimo para pasar los controles de la plataforma.
Una vez aprobadas, las extensiones eran modificadas con código malicioso capaz de robar credenciales directamente desde interfaces falsas de monederos. Gracias a las reseñas positivas ya existentes, muchos usuarios confiaron en estas extensiones.
Malware y ransomware dirigidos a monederos cripto
Además de los ataques vía navegador, el grupo distribuyó casi 500 variantes de malware. Entre ellas se encontraban ladrones de credenciales como LumMasterStealer y variantes de ransomware como Luca Stealer.
El malware se propagaba principalmente a través de sitios web rusos con software ilegal o pirateado, lo que provocó que numerosos usuarios se infectaran sin saberlo.
Sitios web falsos para atraer a inversores cripto
La tercera vía de ataque consistió en sitios web falsos, profesionalmente diseñados, que se hacían pasar por proveedores de monederos, dispositivos de hardware o servicios de reparación. En lugar de simples páginas de phishing, los criminales creaban sofisticadas páginas de aterrizaje.
Un servidor central actuaba como centro de mando y control para gestionar los datos robados, coordinar ataques de ransomware y supervisar los sitios fraudulentos.
La IA acelera la nueva generación de ciberataques
Según Koi Security, el código malicioso contenía indicios de que algunas partes habían sido generadas con inteligencia artificial, lo que permitió escalar rápidamente y desarrollar nuevas técnicas de ataque.
Deddy Lavid, CEO de la firma de ciberseguridad Cyvers, advierte: “Clonar plugins de monederos populares, inflar sus valoraciones y luego reemplazarlos por malware es un problema creciente. Los usuarios deben extremar la precaución.”