Trezor confirma el implante Safe 5 en tres dispositivos de un solo modelo, todos comprados al antiguo revendedor CryptoBilis entre el 20 de agosto y el 23 de septiembre de 2026, según el informe de investigación publicado por el fabricante el 12 de noviembre de 2026. La compañía, que también resumió el hallazgo en X el mismo día, afirma que no ha recibido denuncias de fondos perdidos ni indicios de manipulación en otros modelos o revendedores. Bitdiario ya recogió el aviso inicial de finales de octubre sobre un posible implante en un Safe 5 de CryptoBilis.
Trezor confirma el implante Safe 5 en tres unidades
Tras los avisos de octubre, el fabricante pidió a quienes compraron un Trezor en CryptoBilis que se pusieran en contacto. Según el informe, se han dirigido a la compañía 48 clientes y sus dispositivos se revisan en el laboratorio o a partir de fotos del interior. En ese conjunto, tres Trezor Safe 5 contienen el implante, incluido el que se denunció en octubre. El laboratorio ha examinado ese ejemplar; los otros dos se identificaron por fotografías enviadas por los dueños. Los tres se adquirieron a través de las tiendas de CryptoBilis en Tokopedia y Shopee y de forma directa con el revendedor. Ninguno de esos dueños ha perdido fondos, sostiene Trezor.
El aviso de octubre, aún sin examen de laboratorio, hablaba de un único Safe 5 comprado en agosto por Tokopedia. El seguimiento de noviembre convierte ese caso en una confirmación limitada a tres unidades del mismo modelo y a ese periodo de compras. Los recuentos y la ausencia de pérdidas son declaraciones del fabricante, no un recuento de un supervisor.
Cómo actúa la placa añadida entre el tablero y la pantalla
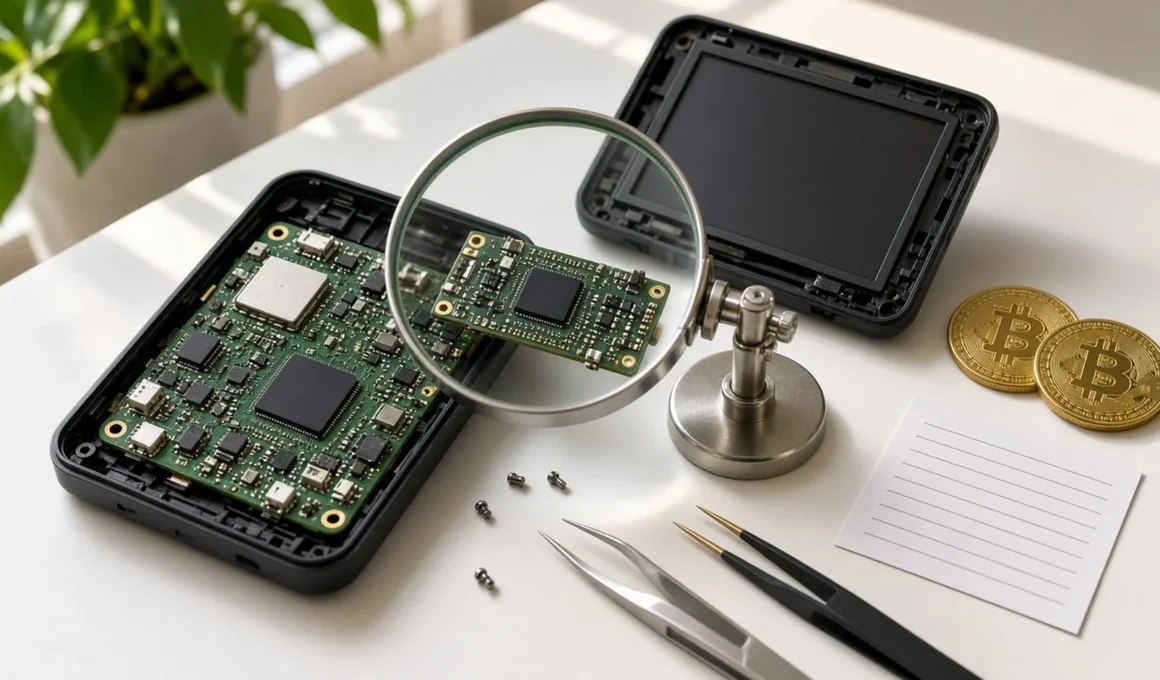
Según Trezor, el implante es una placa de circuito adicional colocada entre el tablero principal del Safe 5 y su pantalla. Solo escucha: copia lo que se muestra en la pantalla, incluido lo que se introduce en el dispositivo, y no altera el aparato, ni el firmware ni el elemento seguro (Secure Element). Cuando aparecen las palabras de recuperación, el implante las reconoce y las guarda, tanto al crear una copia de seguridad como al restaurar una cartera existente. Hace lo mismo con una frase de contraseña si esta se muestra en pantalla. Después cifra lo capturado y lo envía por la red móvil a un servidor de los atacantes; si no puede conectarse, retiene los datos y reintenta.
Esa descripción procede del análisis que, según la compañía, su equipo embebido hizo del firmware del implante en el Safe 5 denunciado. No equivale a un «chip espía» en tres monederos distintos ni a una modificación del firmware oficial. Trezor añade que el mecanismo se parece, adaptado a la pantalla del Safe 5, al de implantes hallados en dispositivos Ledger; la comparación es suya y no identifica a los autores.
Qué cubre el firmware 2.13.1 y qué no
Trezor afirma que el firmware 2.13.1, publicada el 11 de noviembre, incluye una protección que impide a los implantes encontrados capturar nada en los dispositivos que la ejecutan, y que deja inutilizado el lote actual. Quien compró en CryptoBilis, insiste, debe igualmente mover los fondos a una cartera nueva con una semilla nueva, porque la actualización no protege una copia de seguridad que ya hubiera sido interceptada. En el repositorio público de firmware, la etiqueta core/v2.13.1, creada el 6 de noviembre, existe, pero el registro de cambios del Safe 5 fecha esa versión el 18 de noviembre de 2026 y no describe esa protección concreta. La fecha del 11 de noviembre y el bloqueo de los implantes quedan, por tanto, como afirmación de Trezor en su informe.
El fabricante dice también que ha reducido su red de revendedores en torno a un 80 %. Los socios apartados, sostiene, eran fiables y no representaban una amenaza inmediata, pero no encajaban en las reglas más estrictas de suministro, almacenamiento y acceso que exigirá a los que permanezcan.
Qué viene ahora
Trezor mantiene el consejo de octubre: quien compró un Trezor a CryptoBilis desde marzo de 2026 es elegible para un aparato de reemplazo y debe contactar con Trezor Support, sin desechar el dispositivo original. En algunos países, por restricciones de envío, ofrecerá otro modelo con reembolso de la diferencia, un envío a otra dirección o la devolución del importe. La compañía recomienda comprar el siguiente Trezor en trezor.io y recuerda que jamás pedirá la frase de recuperación, un aviso pertinente para guardar criptomonedas de forma segura frente a intentos de suplantación. Sigue investigando, en colaboración —según ella— con SEAL 911, y dice que actualizará el informe si aparece un implante fuera de CryptoBilis, en otro modelo o una pérdida de fondos vinculada a estos casos. Esta información no constituye consejo de inversión.
Información basada en el informe de Trezor del 12 de noviembre de 2026, el aviso del 30 de octubre de 2026, el mensaje de Trezor en X del 12 de noviembre de 2026 y la etiqueta core/v2.13.1 del repositorio de firmware.